Breve Historia de la Seguridad Informática: Takedown (Edición 2026)
Cómo el ataque de Mitnick a Shimomura en 1994 explica por qué hoy usamos SYN cookies, mTLS y Zero Trust
Desde el archivo (2010 → 2026): Este artículo se publicó originalmente en agosto de 2010 en la versión anterior de rootzilopochtli.com. Lo rescaté de Wayback Machine después de que, en una clase de DevSecOps de mi maestría en DevOps, el repaso de fundamentos de redes con nuestro profesor trajera a la mesa los conceptos usados en esta técnica y despertara la conversación sobre cómo ocurrió realmente el ataque de Kevin Mitnick a Tsutomu Shimomura. Conservé casi intacto el relato original, ahora con algunas correcciones técnicas, diagramas nuevos y un epílogo sobre cómo se mitiga este mismo ataque hoy en día.
«Si deseas saberlo, te diré que estas puertas se abren hacia afuera. Puedes abrirlas desde dentro empujándolas con las manos. Desde fuera nada las moverá excepto la contraseña indicada. No es posible forzarlas hacia adentro…»
— Gandalf en El Señor de los Anillos, de J. R. R. Tolkien.
El 15 de febrero de 1995 el FBI detuvo a Kevin Mitnick en Raleigh, Carolina del Norte. Mitnick era, en ese entonces, el hacker y fugitivo más famoso que se conocía; fue acusado de haber atacado numerosas compañías de comunicaciones en California y Carolina del Norte, así como de haber causado daños y robado información propietaria.
Su caso generó una enorme atención tanto en los medios como en la comunidad hacker. Fue puesto en libertad después de pasar 5 años en prisión y recibió la prohibición temporal de acercarse a sistemas informáticos.
Su captura quedó registrada en el libro Takedown (escrito por Tsutomu Shimomura y John Markoff), aunque el propio Mitnick sostuvo que no contaba la historia completa. También existen otras perspectivas sobre el caso, como The Fugitive Game de Jonathan Littman y, años después, las propias memorias de Mitnick en Ghost in the Wires.
Pero ¿cómo logró entrar Mitnick en los sistemas de Shimomura el día de Navidad de 1994? ¿Y cómo se dio cuenta Shimomura de la intrusión? Vamos a desmenuzarlo paso a paso.
La anatomía del ataque
Mitnick combinó dos mecanismos clásicos contra los sistemas de Shimomura (osiris y rimmon):
- IP spoofing (suplantación de dirección IP).
- Predicción de números de secuencia TCP (TCP Sequence Number Prediction).
1. Reconocimiento
Primero, desde un equipo previamente comprometido (toad.com), inspeccionó los sistemas de Shimomura para identificar los servicios expuestos, el sistema operativo (OS fingerprinting) y las relaciones de confianza entre osiris y rimmon:
toad.com# finger -l @ariel.sdsc.edu
toad.com# finger -l @rimmon.sdsc.edu
toad.com# finger -l root@rimmon.sdsc.edu
toad.com# finger -l @osiris.sdsc.edu
toad.com# showmount -e osiris.sdsc.edu
toad.com# rpcinfo -p osiris.sdsc.edu
toad.com# finger -l root@osiris.sdsc.edu
Con esa información confirmó algo crucial: osiris confiaba en rimmon a través de los servicios r* (rsh/rlogin).
2. Anestesiar a rimmon con un SYN Flood
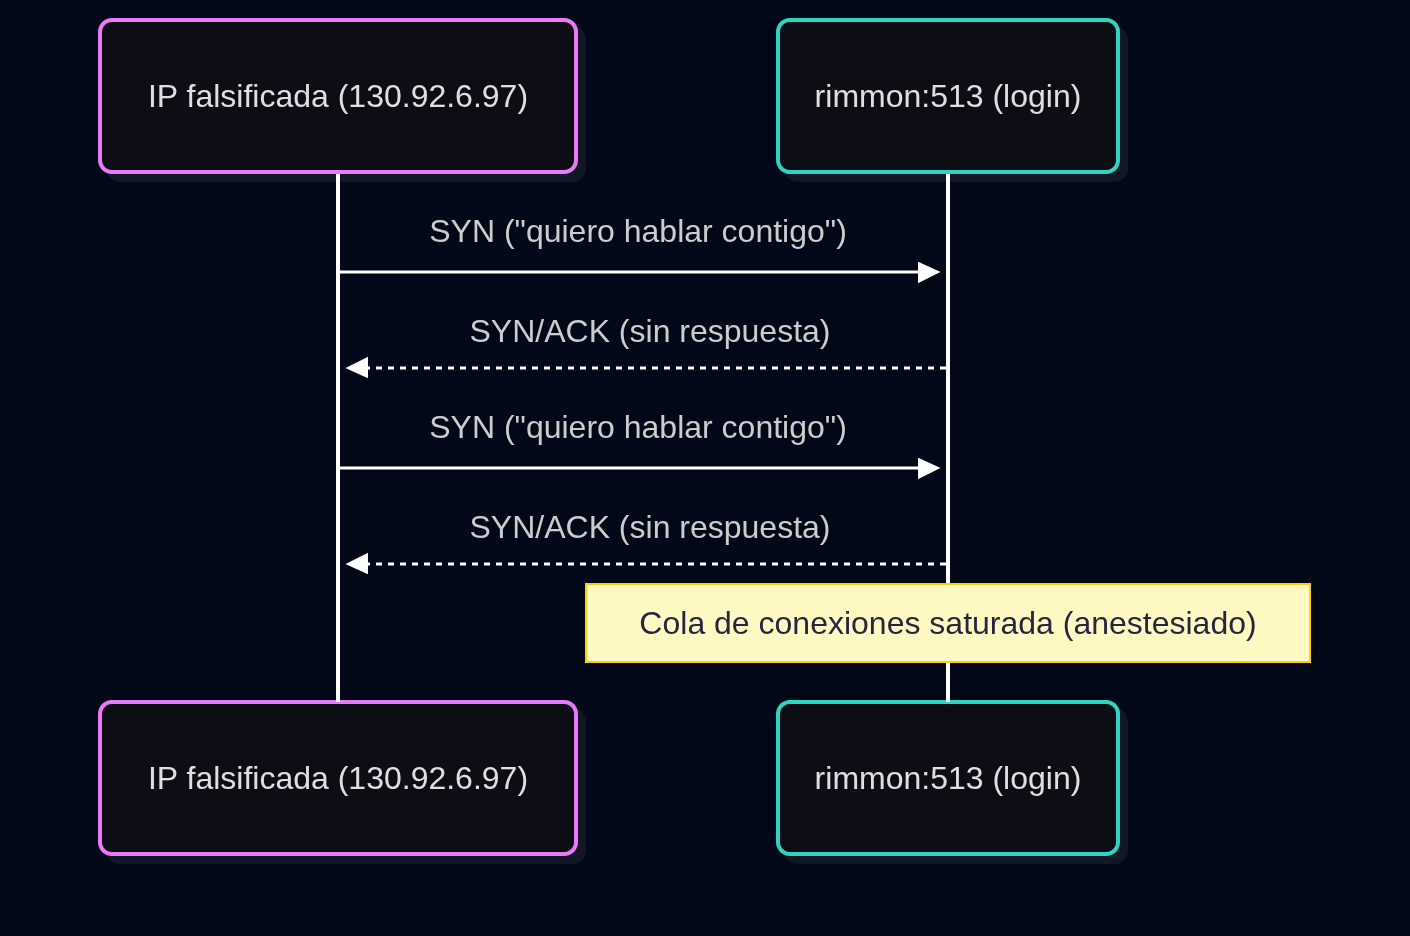
Para poder hacerse pasar por rimmon sin que este arruinara la suplantación respondiendo con paquetes RST, Mitnick necesitaba dejarlo temporalmente fuera de combate usando un ataque de SYN flood.
Para entender cómo funciona, recordemos el saludo de tres vías (three-way handshake) normal de TCP/IP:
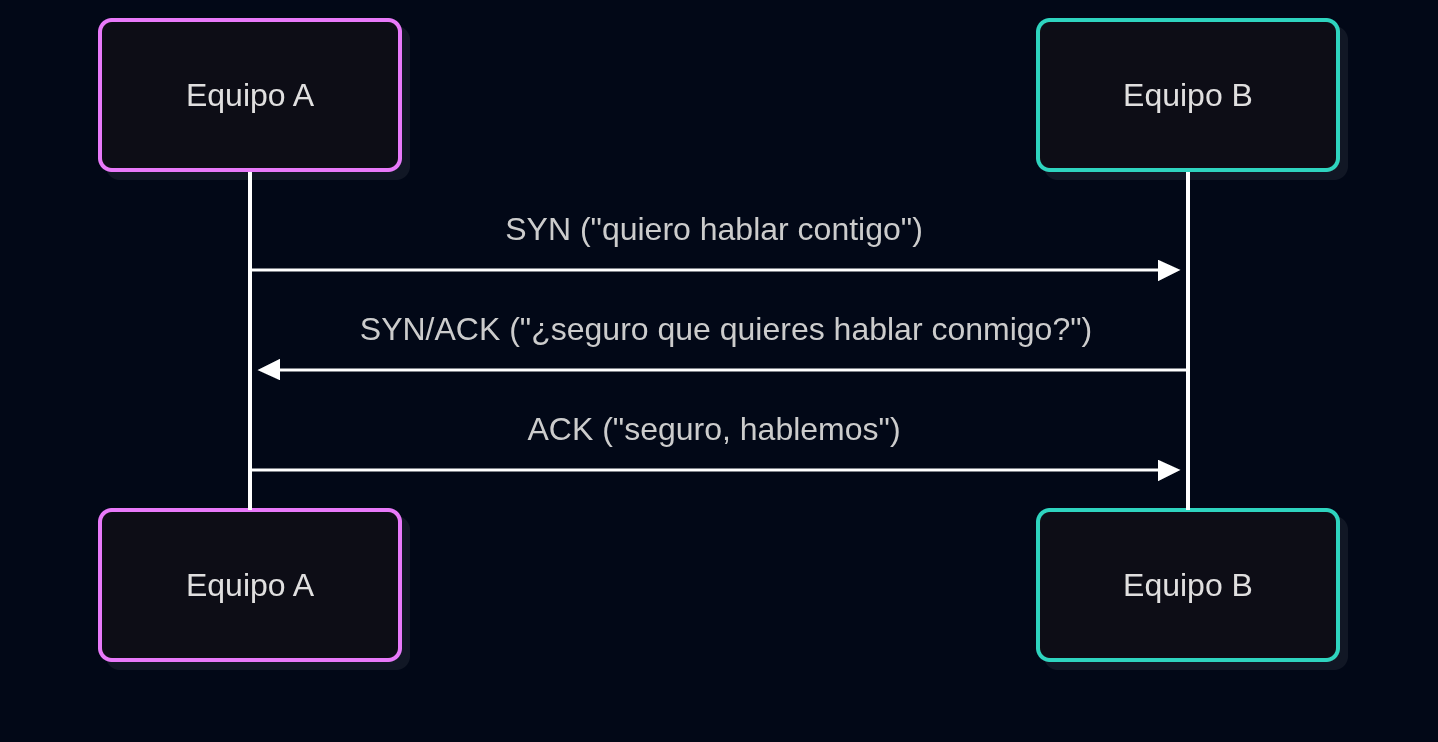
En un SYN flood, el atacante satura la cola de conexiones semiabiertas de la víctima enviando peticiones SYN desde una dirección IP falsificada que nunca responderá con el ACK final. Mitnick envió esa ráfaga hacia el puerto 513 (login) de rimmon:
3. Sondear los números de secuencia de osiris
Con rimmon anestesiado, Mitnick lanzó una serie de conexiones de prueba desde otro equipo comprometido (apollo.it.luc.edu) hacia osiris para estudiar cómo generaba sus números de secuencia iniciales (ISN):
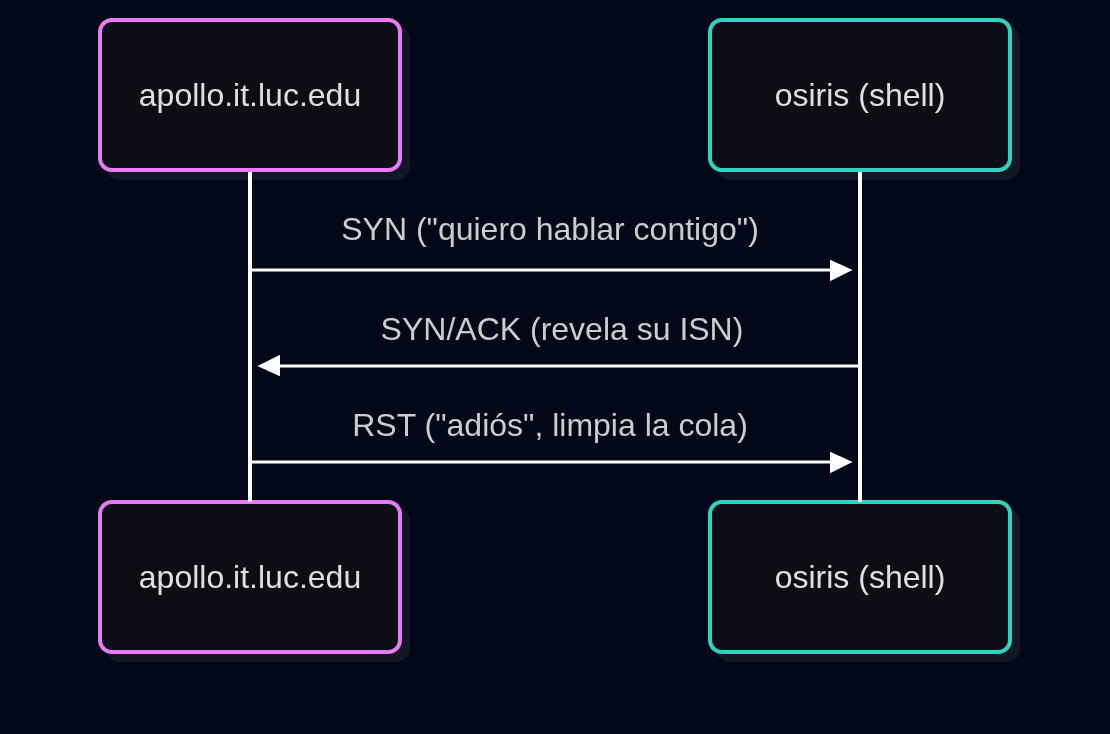
En la captura de tráfico se observa exactamente el patrón que buscaba:
14:18:25.906002 apollo.it.luc.edu.1000 > osiris.shell: S 1382726990:1382726990(0) win 4096
14:18:26.094731 osiris.shell > apollo.it.luc.edu.1000: S 2021824000:2021824000(0) ack 1382726991 win 4096
14:18:26.172394 apollo.it.luc.edu.1000 > osiris.shell: R 1382726991:1382726991(0) win 0

14:18:26.507560 apollo.it.luc.edu.999 > osiris.shell: S 1382726991:1382726991(0) win 4096
14:18:26.694691 osiris.shell > apollo.it.luc.edu.999: S 2021952000:2021952000(0) ack 1382726992 win 4096
14:18:26.775037 apollo.it.luc.edu.999 > osiris.shell: R 1382726992:1382726992(0) win 0
Dos detalles saltan a la vista:
- Los números iniciales de secuencia de
apollose incrementan en1por cada intento (1382726990,1382726991), señal de que los paquetesSYNestaban siendo fabricados manualmente y no por la pila TCP normal del sistema. Los paquetesRSTevitaban llenar la cola deosiris. - Cada paquete
SYN/ACKenviado porosirisincrementaba su número de secuencia inicial en exactamente 128,000 (2021824000→2021952000), un comportamiento totalmente predecible.
4. El golpe a ciegas: suplantando a rimmon
Con esa fórmula en mano y rimmon sin poder responder, Mitnick lanzó la suplantación desde apollo haciéndose pasar por rimmon.
Normalmente necesitas recibir el SYN/ACK para conocer el número de secuencia del servidor y devolver un ACK válido. Aquí está la genialidad (y el peligro) del blind spoofing: osiris envió su SYN/ACK al rimmon real (no a apollo), pero como rimmon estaba saturado no pudo responder con un RST, y Mitnick predijo a ciegas el número de secuencia que osiris esperaba:
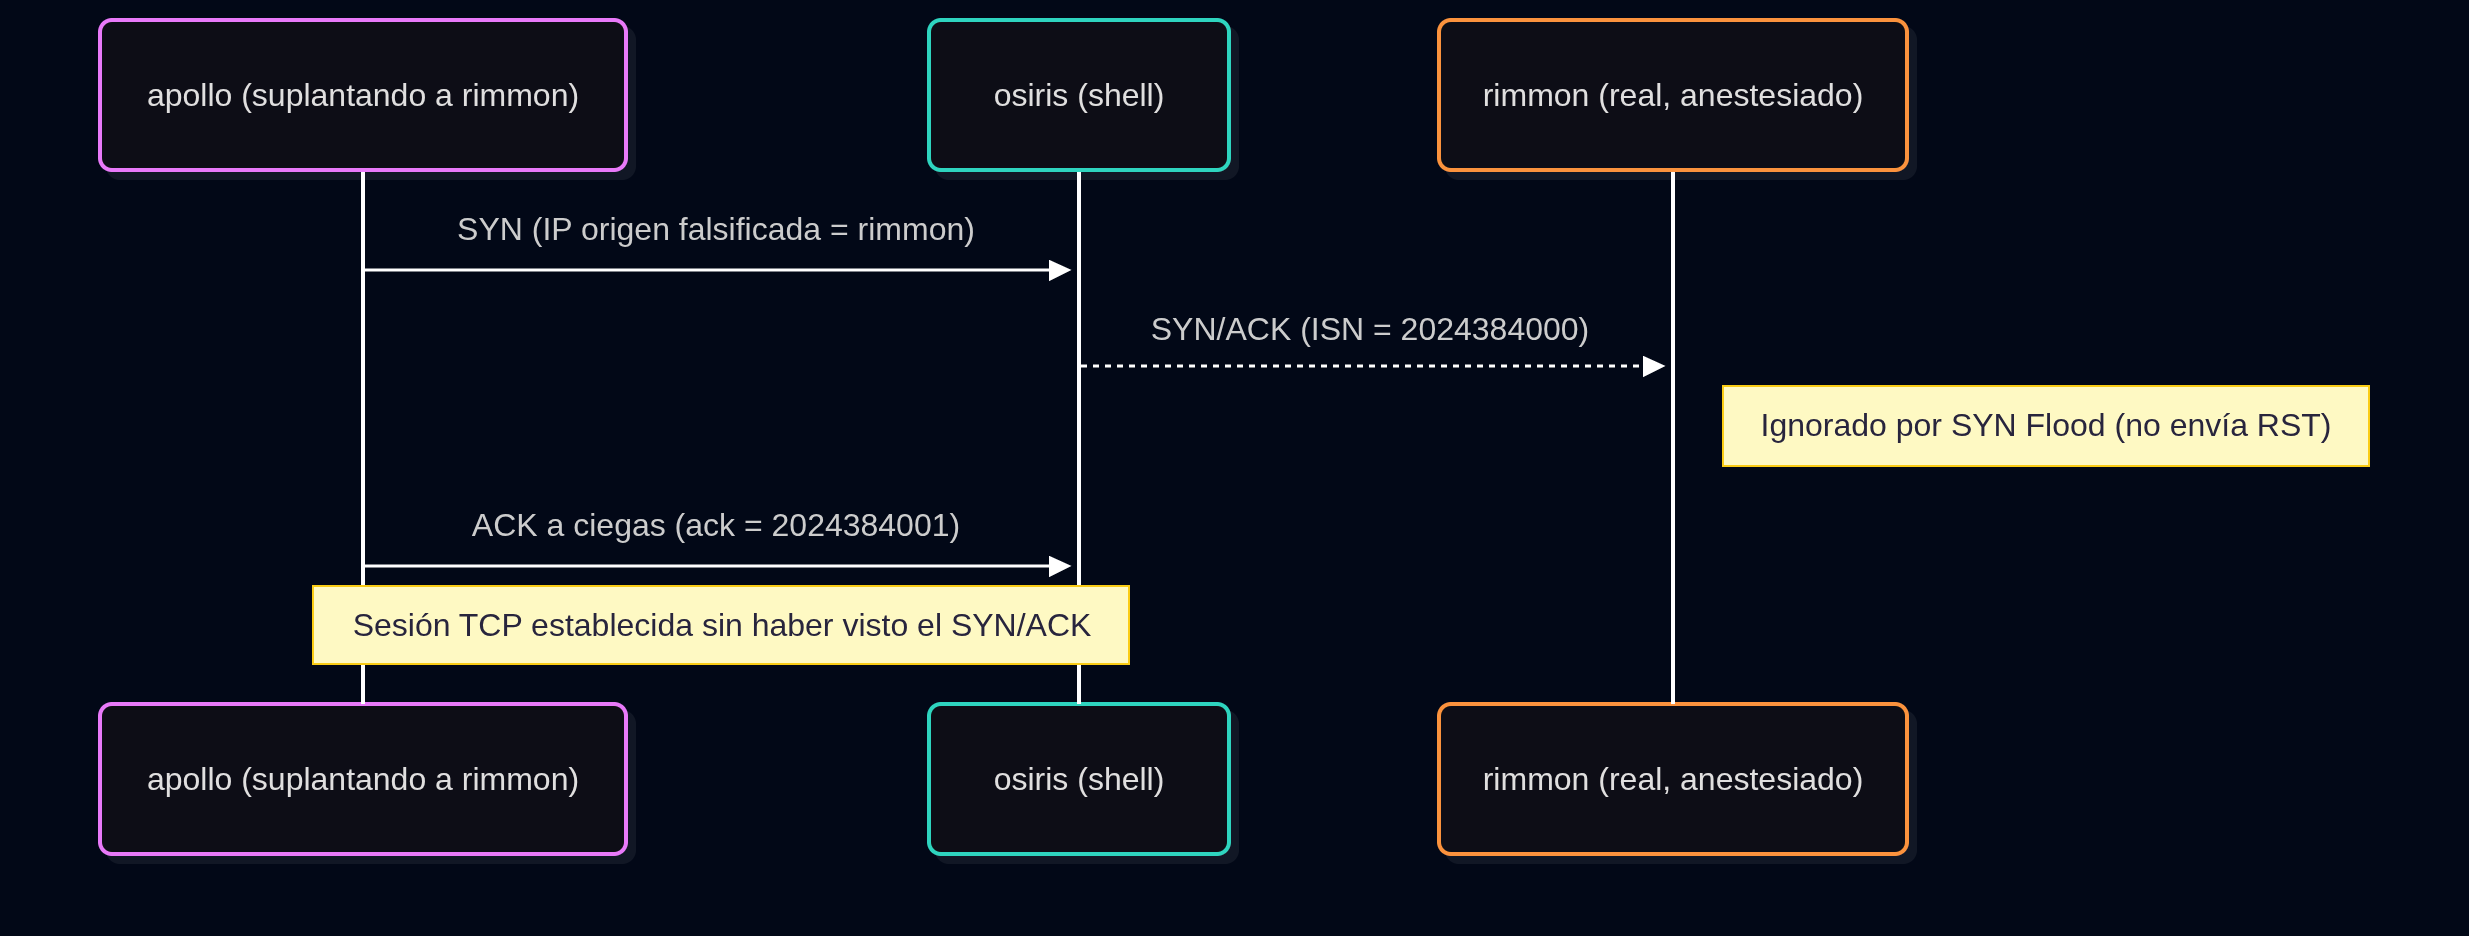
Esto fue lo que quedó registrado en los logs de osiris:
14:18:36.245045 rimmon.login > osiris.shell: S 1382727010:1382727010(0) win 4096
14:18:36.755522 rimmon.login > osiris.shell: . ack 2024384001 win 4096
5. Persistencia, secuestro de sesión y exfiltración
Ahora apollo tenía una conexión aceptada por osiris como si viniera del equipo de confianza rimmon. Aunque Mitnick estaba operando «a ciegas» (sin ver la salida en pantalla), le bastaba enviar un solo comando por rsh para dejar la puerta abierta de par en par modificando el archivo .rhosts:
rsh osiris 'echo "+ +" >> /.rhosts'
Añadir + + en /.rhosts (el primer + indica cualquier host; el segundo, cualquier usuario) permitía entrar como root desde cualquier equipo sin contraseña.
Con el acceso asegurado, cargó un módulo de kernel llamado tap-2.01 para compilarlo e insertarlo en osiris:
osiris% modstat
Id Type Loadaddr Size B-major C-major Sysnum Mod Name
 1 Pdrv ff050000 1000  59.             tap/tap-2.01 alpha

osiris% ls -l /dev/tap
crwxrwxrwx 1 root 37, 59 Dec 25 14:40 /dev/tap
Ese módulo se insertaba en la pila de streams del kernel para tomar el control de dispositivos tty y secuestrar una sesión activa cerca de las 14:51 PST. Una vez dentro, Mitnick copió el «trofeo»: archivos relacionados con software de teléfonos celulares (oki.tar.gz). Su defensa siempre argumentó que jamás los utilizó con fines de lucro, sino como prueba técnica de haber penetrado el sistema.
¿Cómo se dio cuenta Shimomura?
Aunque el ataque fue quirúrgico, dejó huella. Los sistemas de Shimomura en el San Diego Supercomputer Center contaban con registros detallados de red y monitoreo de actividad; al revisar las alertas y los logs de aquel 25 de diciembre de 1994, Shimomura reconstruyó toda la secuencia: el SYN flood sobre rimmon, el sondeo desde apollo, el ACK predicho y la carga del módulo tap-2.01.
A partir de esa pista —sumada al posterior hallazgo de los archivos robados escondidos en un proveedor de internet llamado The WELL y a la colaboración con el FBI mediante rastreo de señales celulares— fue que lograron ubicar y detener a Mitnick en Raleigh menos de dos meses después.
1994 vs. 2026: ¿Cómo se detiene esto hoy?
Lo fascinante de repasar este incidente en una clase de DevSecOps más de treinta años después es comprobar cómo cada eslabón del ataque de Mitnick terminó moldeando los estándares que hoy damos por sentados:
| Técnica usada en 1994 | Defensa estándar en 2026 |
|---|---|
Enumeración con finger, rpcinfo y showmount |
Reducción de superficie de ataque, eliminación de servicios heredados y firewalls / NetworkPolicies |
SYN Flood para anestesiar a rimmon |
SYN cookies en el kernel (net.ipv4.tcp_syncookies), rate limiting y mitigación en frontera con eBPF/XDP |
| Predicción de ISN TCP (+128,000) | Generación criptográfica de números de secuencia (RFC 6528 / SipHash en Linux), haciéndolos impredecibles |
| Suplantación de dirección IP (IP Spoofing) | Filtrado de ingreso/egreso (BCP 38 / uRPF) en routers y proveedores de red |
Confianza basada en IP (.rhosts / rsh) |
SSH con llaves o certificados, mTLS y arquitectura Zero Trust (una IP jamás equivale a identidad) |
Inserción del módulo de kernel tap-2.01 |
Firma criptográfica obligatoria de módulos (Secure Boot) y detección en runtime (Falco / eBPF) |
Epílogo: de Campus Party 2010 a hoy
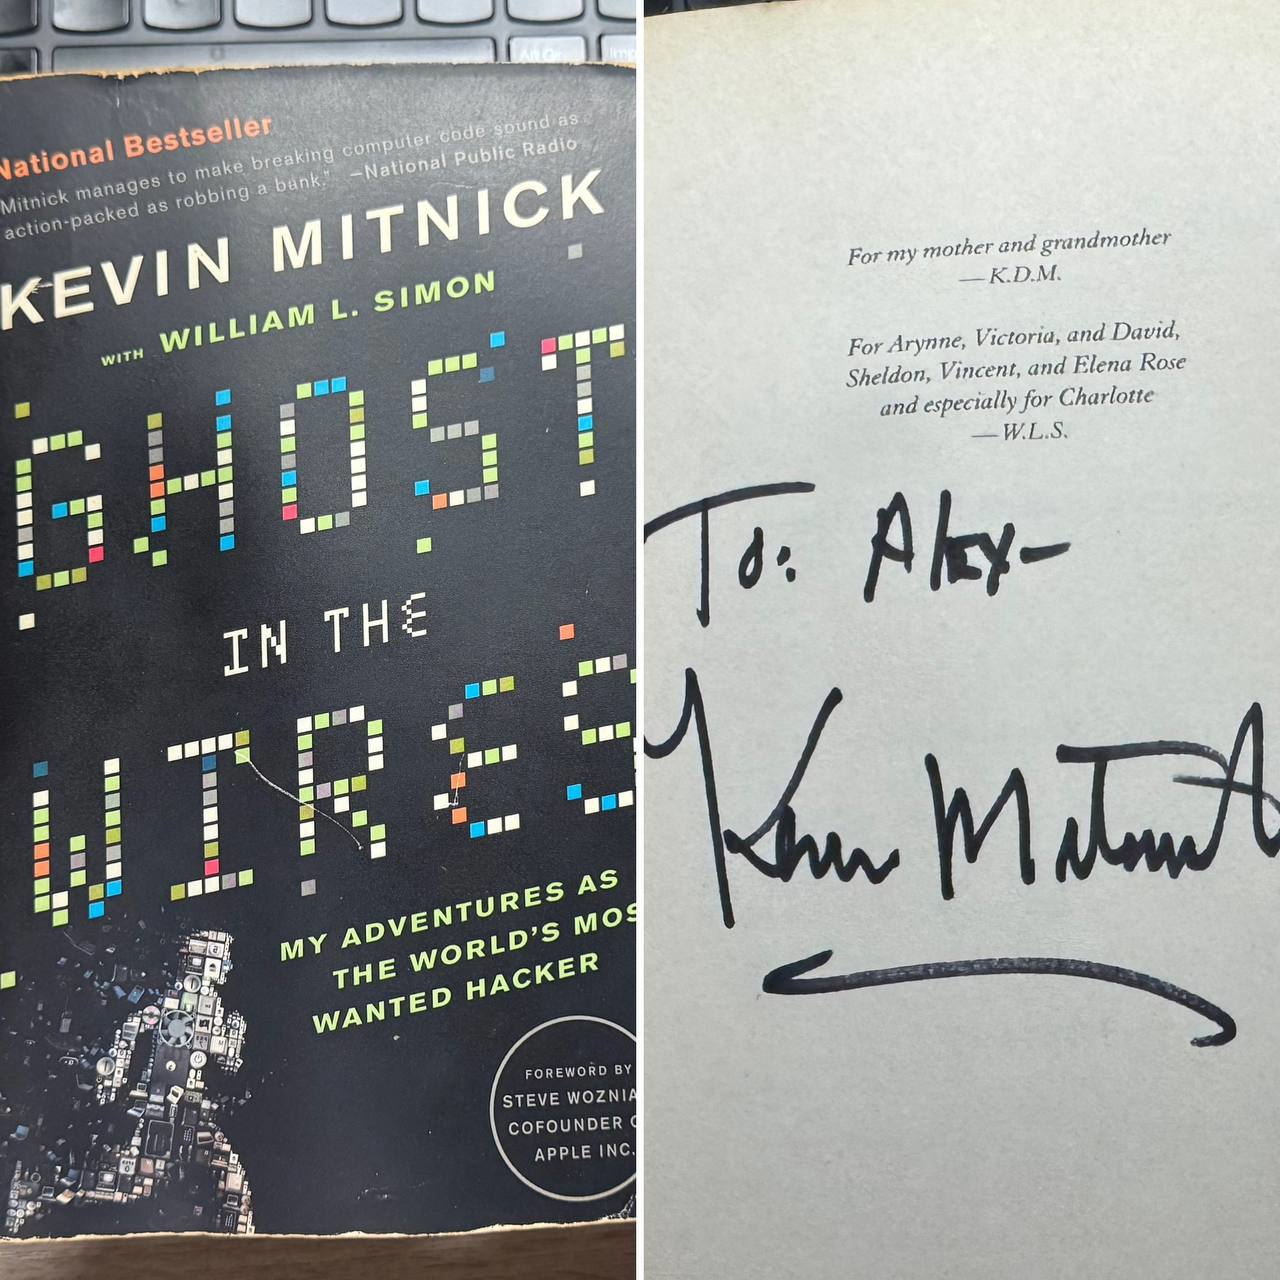
En 2010 cerré este artículo contando que Kevin Mitnick dirigía su firma Mitnick Security Consulting, enfocada en la ingeniería social —su tesis siempre fue que el eslabón determinante no es el hardware ni el software, sino las personas que operan e interpretan las políticas—, y que vendría a Campus Party México 2010, donde yo esperaba conseguir al menos una foto o su famosa tarjeta de presentación.
Al final sí fui a verlo y logré tomarle varias fotos de lejos con mi teléfono de aquella época. Aunque nunca obtuve su tarjeta, tiempo después —gracias a una muy buena amiga— conseguí algo todavía mejor: mi copia de Ghost in the Wires autografiada por él, que conservo hasta hoy.
In Memoriam: Kevin Mitnick (1963–2023)
Kevin Mitnick falleció en julio de 2023, y al rescatar este texto dieciséis años después resulta imposible no detenerme a reconocer lo que su historia significó para mí y para este espacio.
Cuando abrí rootzilopochtli.com, mucho antes de conocer GitHub, mi única intención era tener una base de conocimientos personal donde documentar procedimientos y comandos del día a día. Sin embargo, investigar casos como el suyo —junto con el del gusano de Morris o El huevo del cuco (The Cuckoo's Egg) de Clifford Stoll, que terminó convirtiéndose en uno de mis libros favoritos— fue lo que me empujó a ir más allá de las notas técnicas, a investigar a fondo y a escribir con mucha más constancia en el blog.
Siempre lo vi como una motivación. No para seguir sus pasos por el lado equivocado de la ley, sino por la lección que dejó su segunda etapa: que siempre existe una forma de convertir tu pasión en tu trabajo, y que dar ese giro depende únicamente de uno mismo.
Descansa en paz, Cóndor. Ahora siempre serás libre.
Para profundizar
- IP-Spoofing Demystified — Phrack Magazine #48, artículo 14
- A Weakness in the 4.2BSD Unix TCP/IP Software — Robert T. Morris (1985)
- Cómo funciona TCP/IP (próximamente rescatado del archivo)
- Cómo funciona el Gusano de Morris (próximamente rescatado del archivo)
Este post lo dedico a quien me dio la oportunidad de desarrollarme en Unix/seguridad, de quien agradezco me enseñara el camino y a caminar en él; y sobre todo, sus sinceras palabras cuando le preguntaban acerca de mi: «Cuando lo conocí, ni siquiera sabía tirar un ls…».
¡Gracias!
About the author
- Geek by nature, Linux by choice, Fedora of course ...
Comments
Join the discussionNo comments yet. Be the first to comment.