Linux como Ciudadano de Primera Clase: Automatizando tu Entorno en un Mundo Corporativo
O cómo llevar tu vieja bolsa de trucos al ambiente empresarial.
En la primera parte de esta serie, vimos cómo un simple one-liner de Bash para limpiar espacio evolucionó hasta convertirse en Smart Backup, una herramienta de más de 400 líneas en Python.
Muchos me preguntaron: "¿Por qué invertir tanto esfuerzo en un script de respaldo personal cuando existen herramientas como Timeshift o rsync?"
La respuesta se resume en dos palabras: Cumplimiento Corporativo.
El mito del "Linux Ingobernable"
Tengo una anécdota que suelo platicar en mis charlas: hace años, rechacé un trabajo a las pocas horas de haber ingresado. Me habían contratado como SysAdmin para administrar granjas de servidores Linux, pero me entregaron una laptop con Windows. Cuando pregunté por qué no podía instalar Linux en mi equipo de trabajo, la respuesta fue tajante: "Linux no se puede gestionar ni asegurar centralizadamente con nuestras políticas". Preferí dar las gracias antes que administrar servidores Unix desde una ventana de PuTTY.
Avancemos rápido hasta el día de hoy. En Red Hat, recientemente se nos solicitó alinear nuestros equipos con los estándares de seguridad de IBM (ITSS), migrando a un entorno llamado Corporate Standard Build (CSB). Este entorno viene fuertemente administrado:
Políticas aplicadas continuamente por Ansible.
Monitoreo de seguridad a nivel kernel con EDRs como CrowdStrike Falcon.
Auditoría de flota mediante Fleet / osquery.
¿Qué nos demuestra esto? Que el estigma ha muerto. Linux ya es un ciudadano de primera clase en el mundo corporativo. Las empresas globales ya pueden aplicar en Linux el mismo nivel de cumplimiento estricto que antes solo lograban con Windows y Active Directory. El "salvaje oeste" donde éramos root absoluto ha evolucionado hacia un entorno gobernable y seguro.
El Reto: Migrar sin romper las reglas
Tener un entorno administrado significa que si modificas algo que va en contra de la política (como abrir puertos en el firewall, instalar certificados no aprobados o modificar llaves del sistema), un playbook de Ansible lo revertirá silenciosamente en el próximo ciclo de sincronización.
El reto técnico era claro: ¿Cómo migro mi identidad como desarrollador —mis dotfiles, alias, configuraciones de Flatpak y la personalización milimétrica de mi entorno GNOME— a una máquina CSB estéril, sin pelear contra los permisos de seguridad y sin generar falsos positivos en el SOC corporativo?
Así nacieron Smart Backup y Smart Restore.
La Arquitectura de la Solución
Para lograr que esta automatización funcionara en un entorno hostil, tuve que implementar tres estrategias clave de ingeniería:
Cirugía de GNOME (dconf): GNOME guarda su configuración en una base de datos binaria. Si intentas exportar e importar la raíz completa (
/), chocarás contra las llaves bloqueadas por las políticas corporativas (ej. el banner de login o el tiempo de bloqueo de pantalla), lo que causa que GNOME aborte la operación y te devuelva un escritorio por defecto. La solución fue exportar solo las ramas permitidas:/org/gnome/shell/y/org/gnome/desktop/interface/.Idempotencia y Permisos: Archivos como tu llave SSH o los objetos de
.gittienen permisos estrictos de solo lectura (400o444). Si restauras un respaldo sobre un sistema existente,tarfallará al intentar sobreescribirlos. Implementamos un manejo de errores tolerante para que el script reporte la advertencia, pero continúe con la orquestación del resto del sistema.Visibilidad de Cumplimiento (Fail-Loud): Si el script intenta instalar un paquete vía
dnfy el repositorio corporativo lo bloquea o no lo encuentra, el script captura la salida, aísla el nombre del paquete huérfano y te lo reporta al final, junto con un recordatorio sobre las políticas de Estado Deseado.
El Proceso en Acción
Para demostrar la efectividad de la herramienta, cree una máquina virtual de desarrollo e instalé una nueva imagen CSB desde cero.
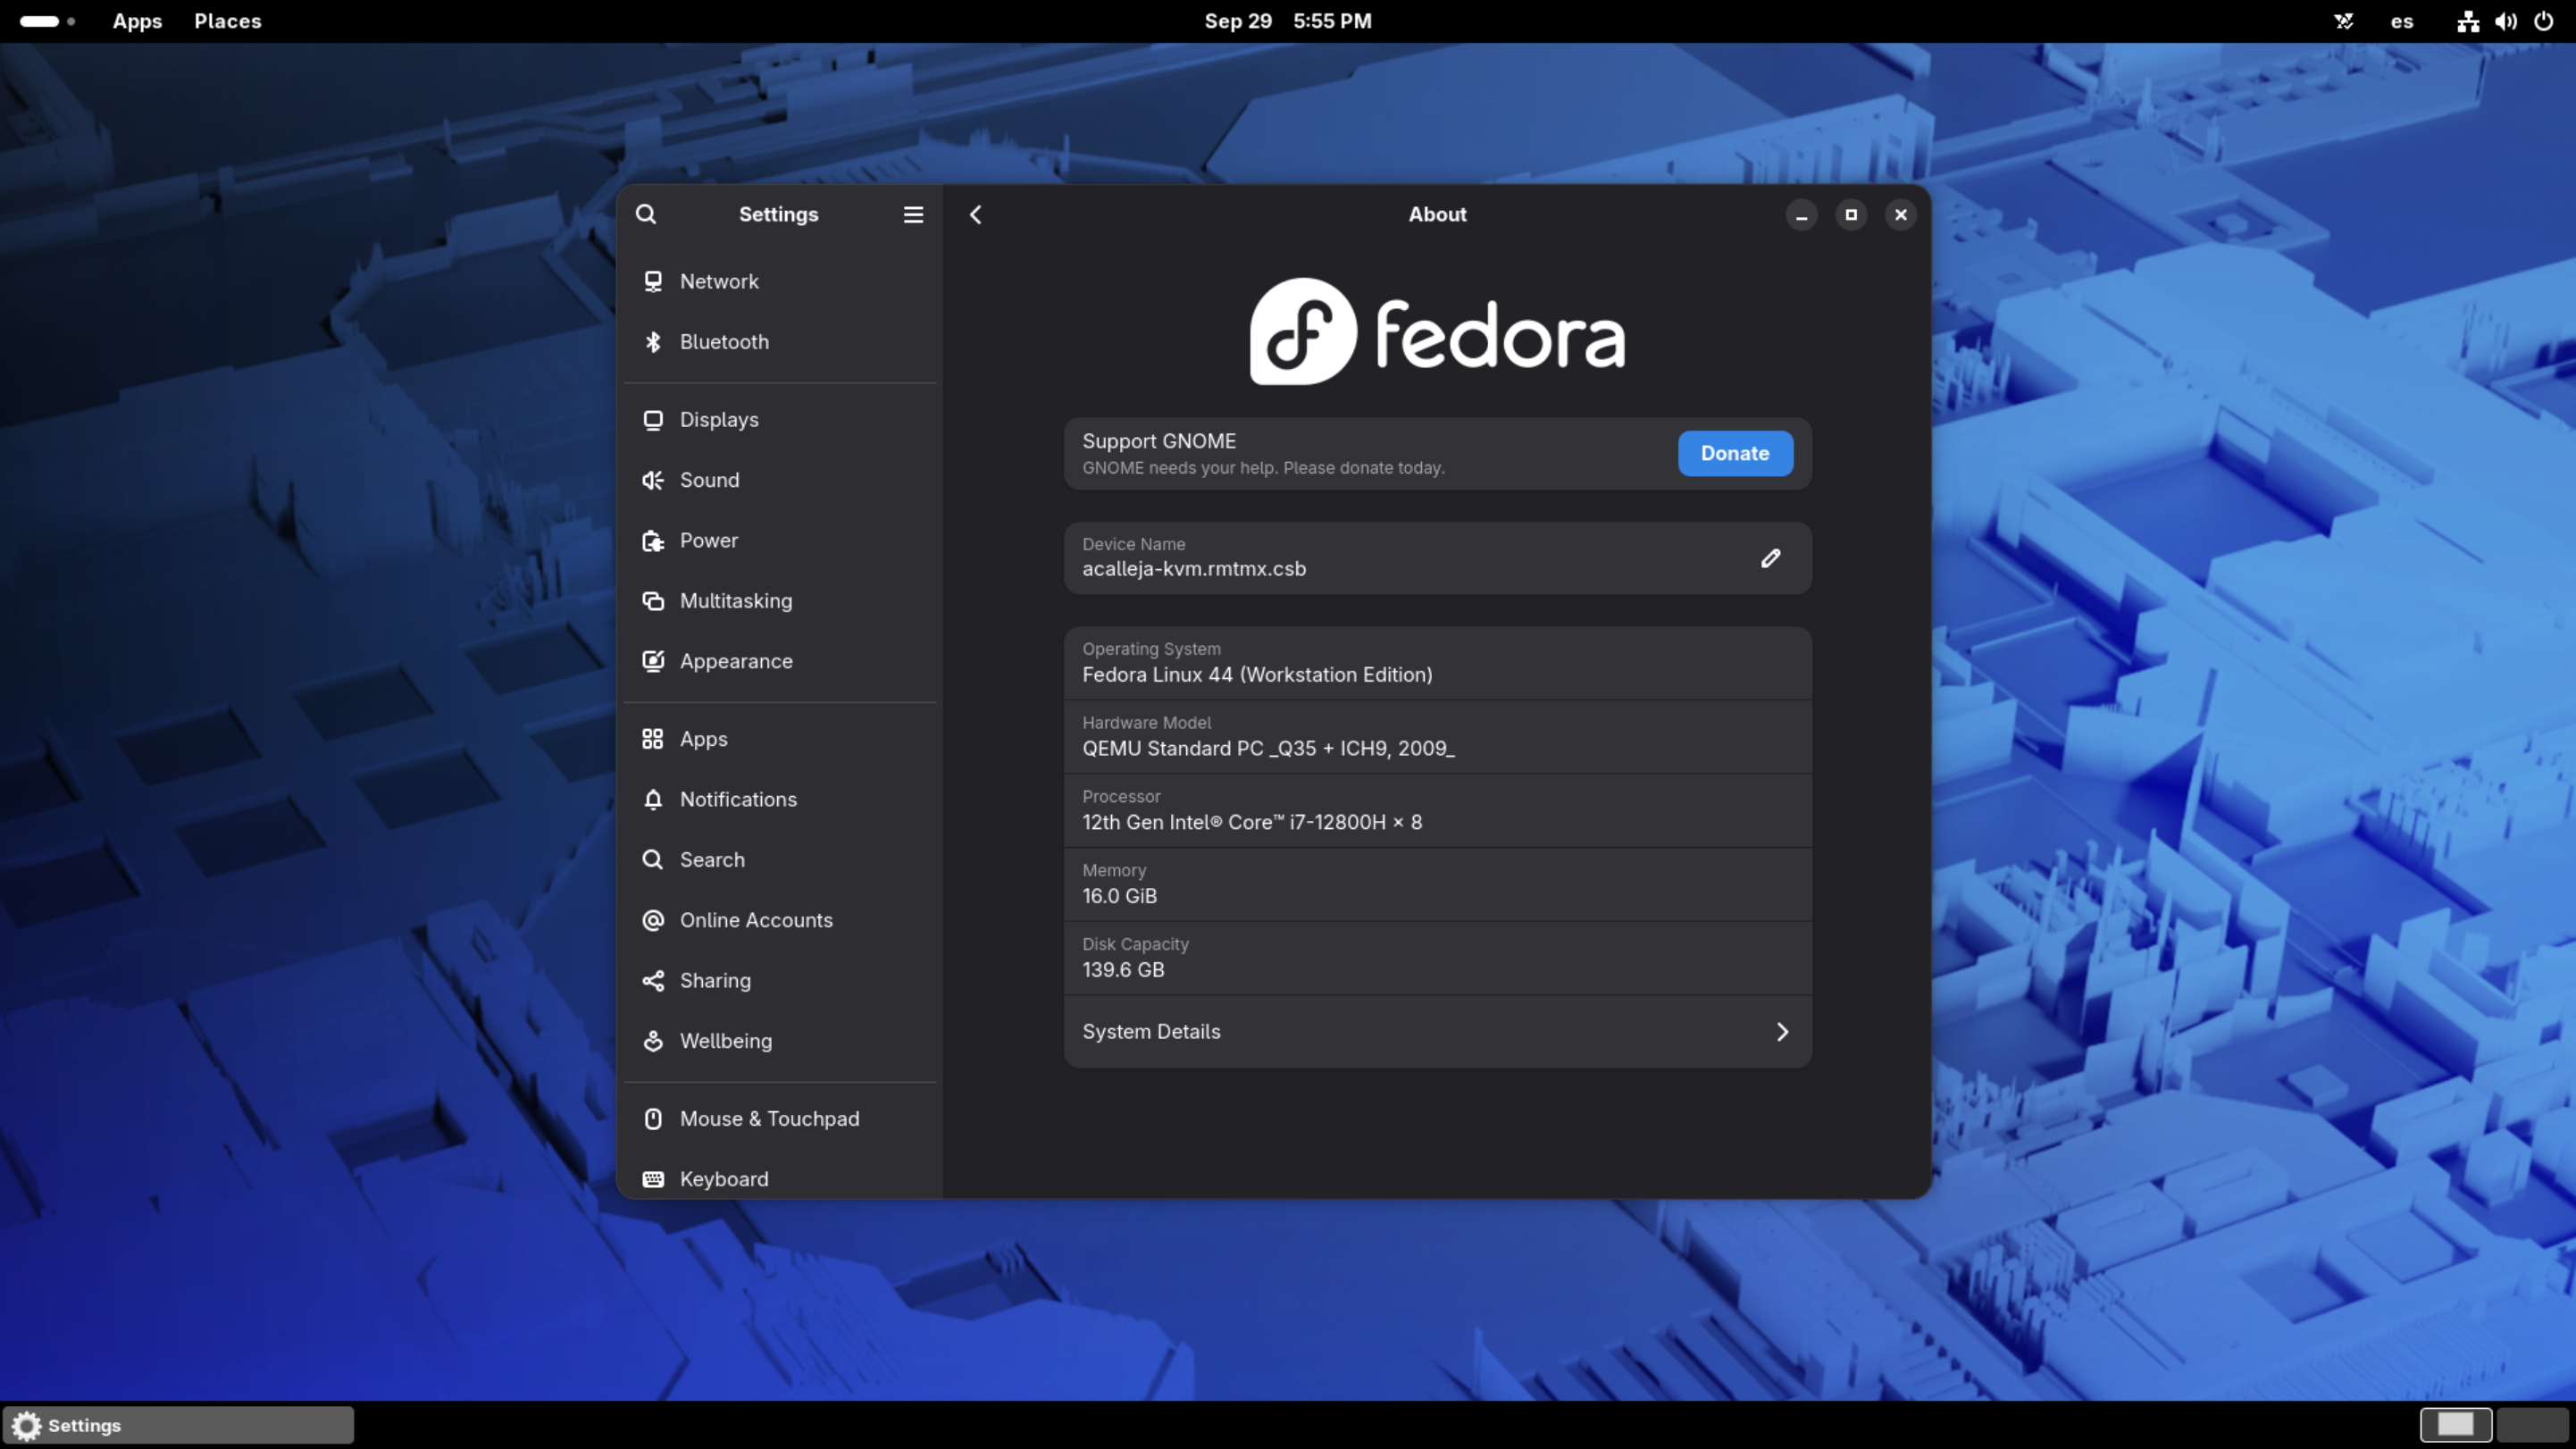
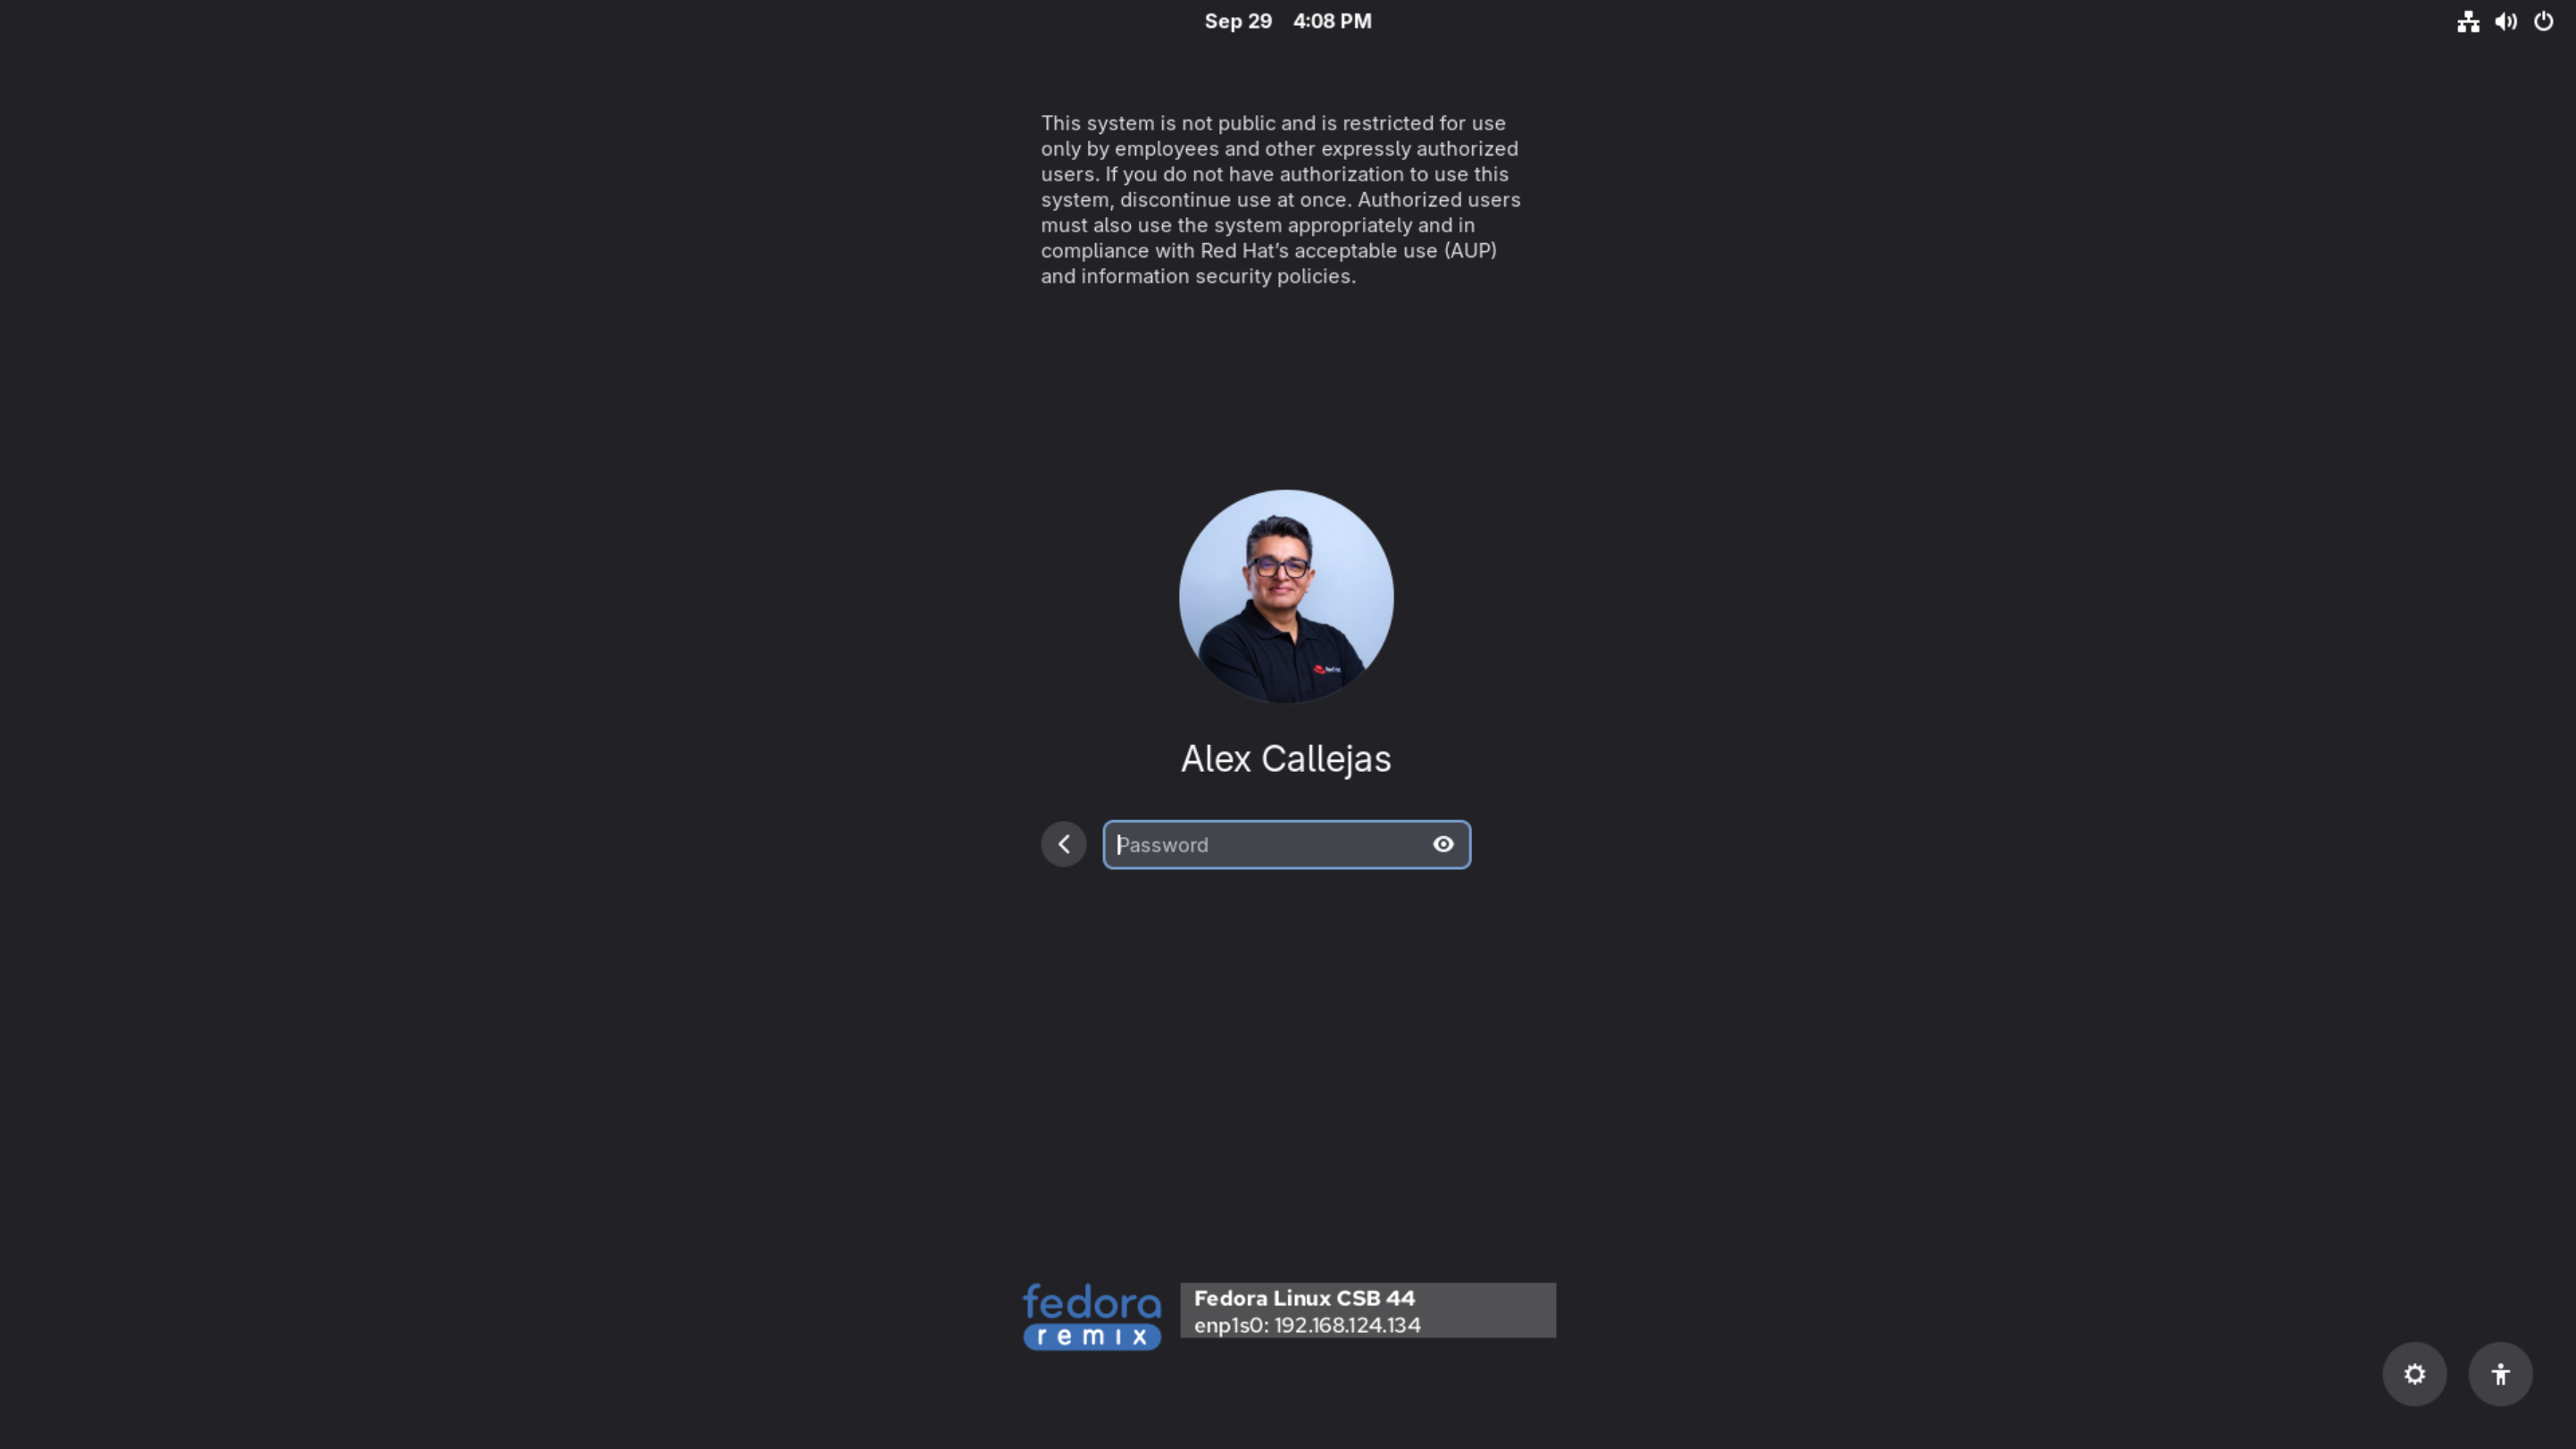
1. El Lienzo en Blanco Así luce el entorno estéril recién provisionado. Sin extensiones, sin atajos, y estrictamente apegado a la imagen base.
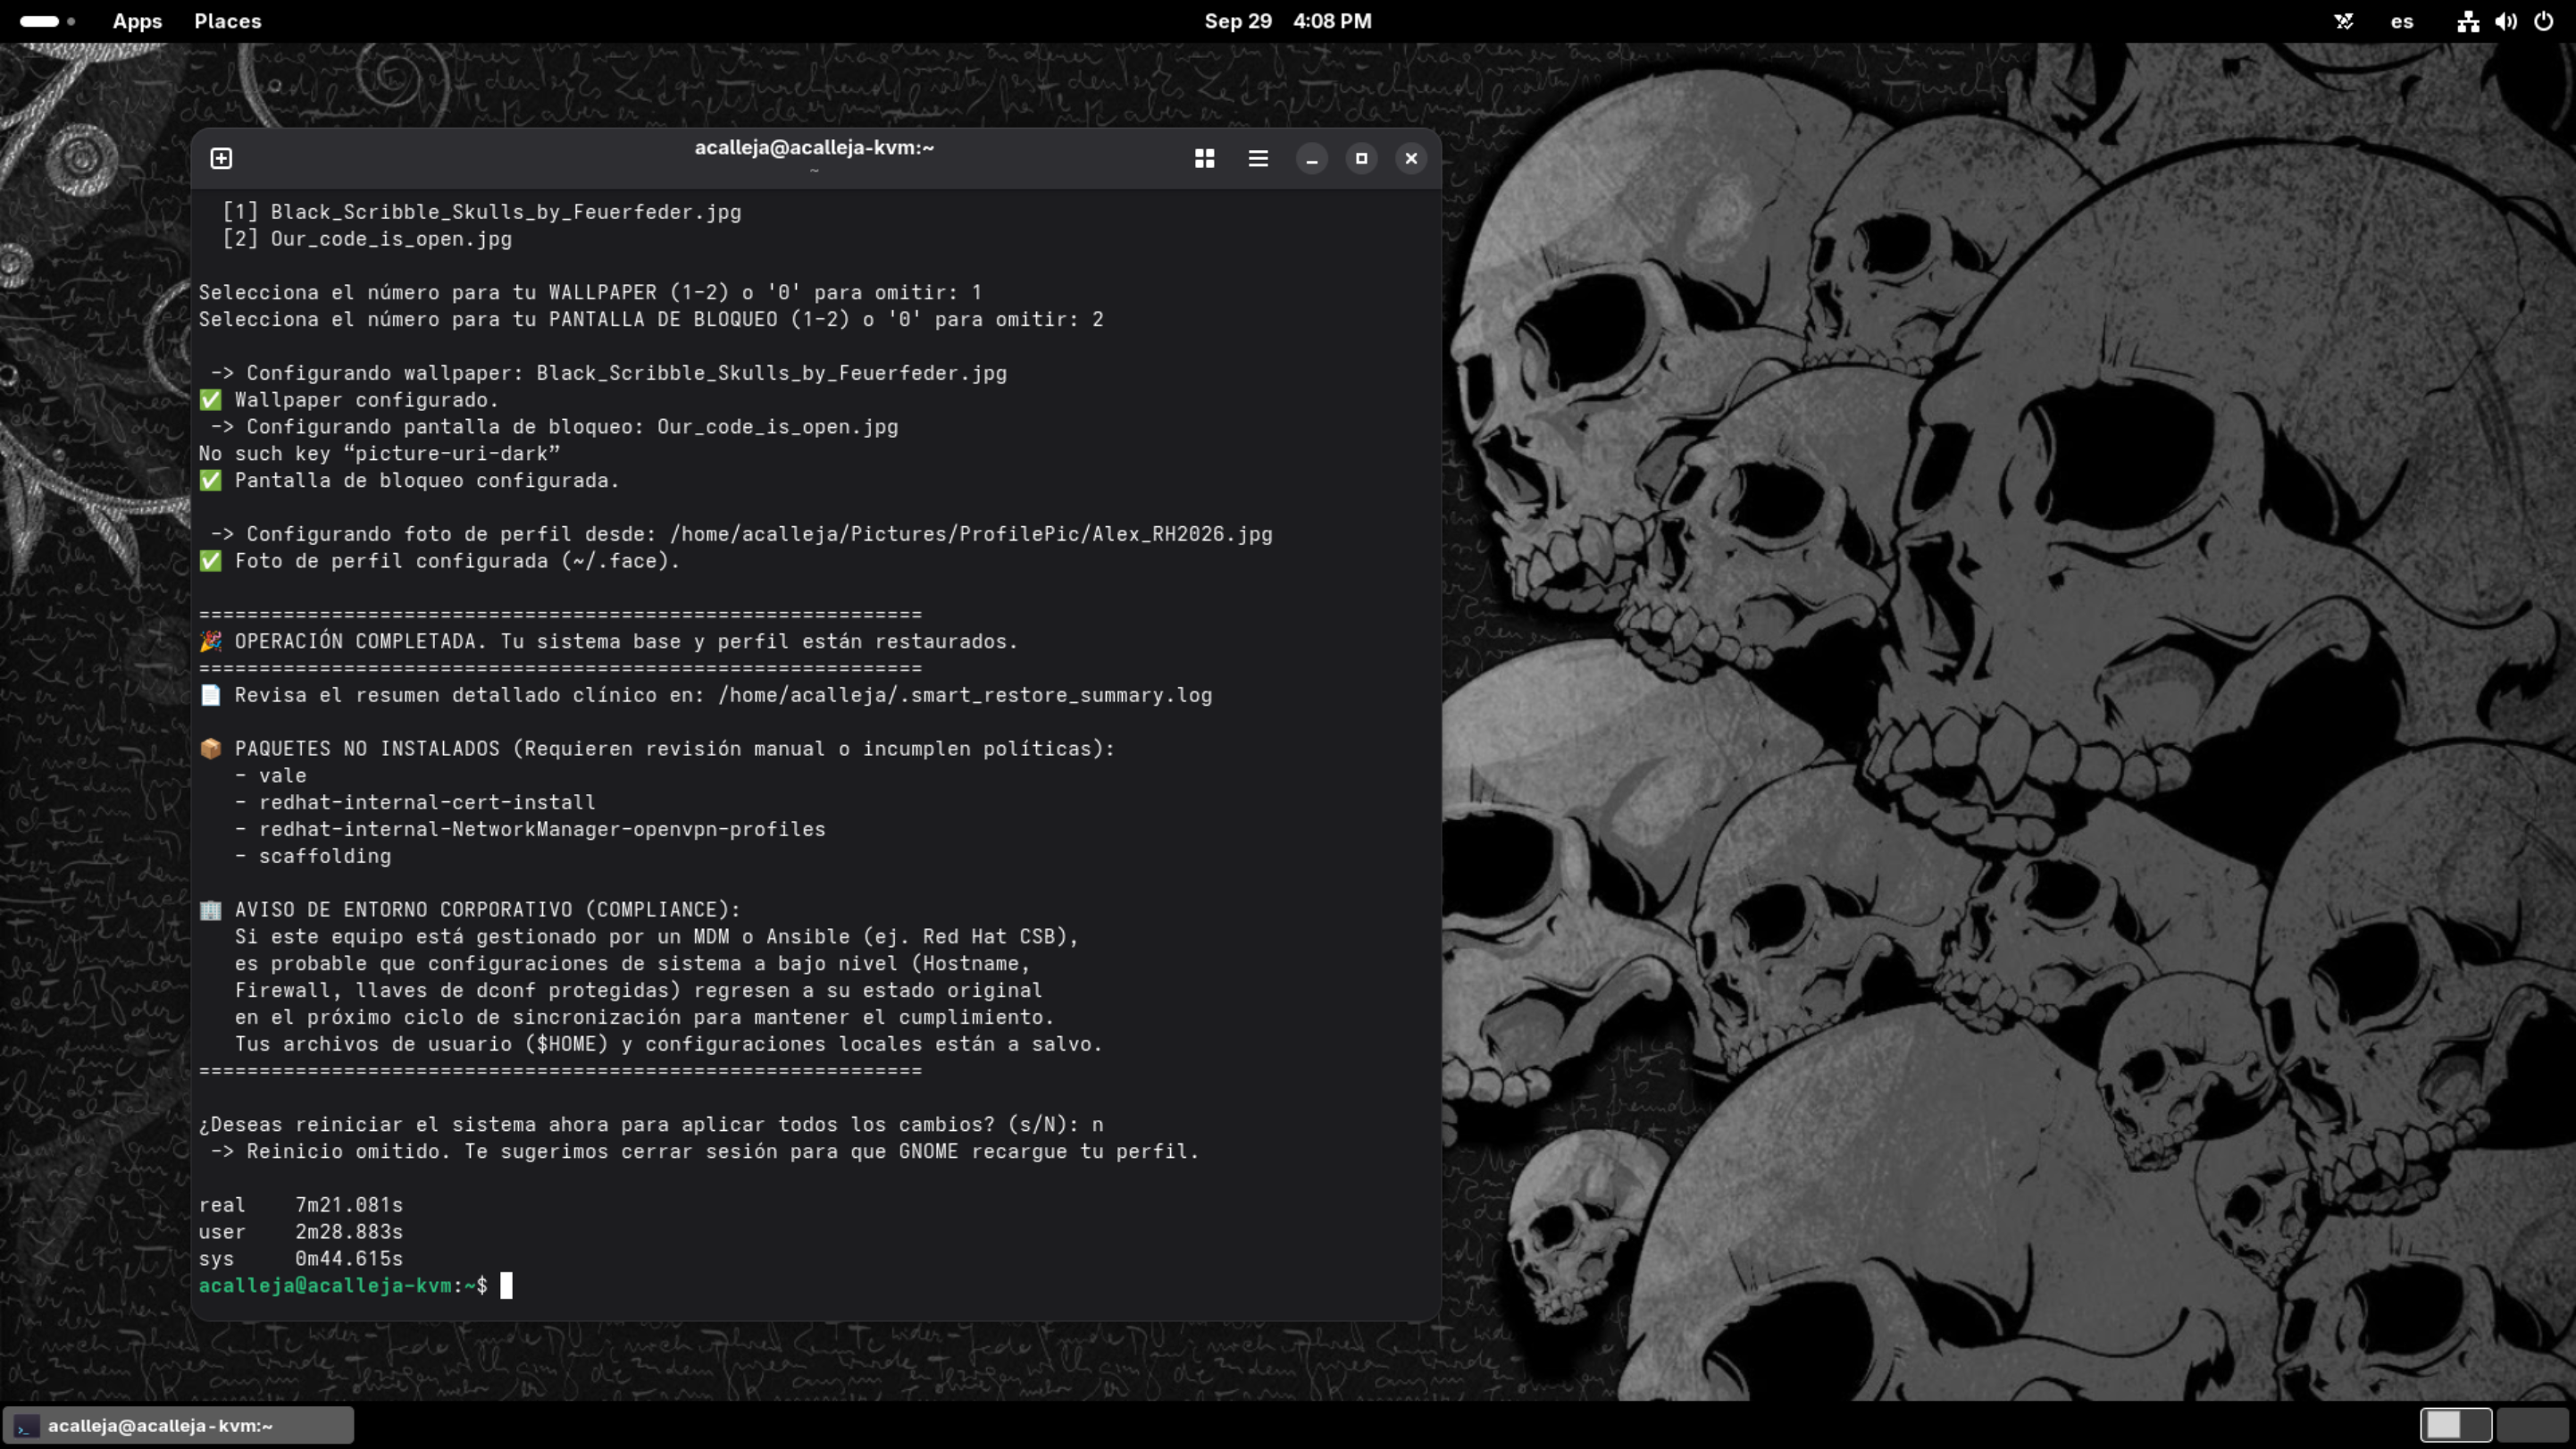
2. La Orquestación Ejecutamos smart_restore.py. El script asume el control: cambia el hostname, ajusta la zona horaria, lee el manifiesto de paquetes, inyecta GNOME, extrae los dotfiles y, lo más importante, nos da un reporte clínico de qué paquetes no cruzaron el filtro corporativo.
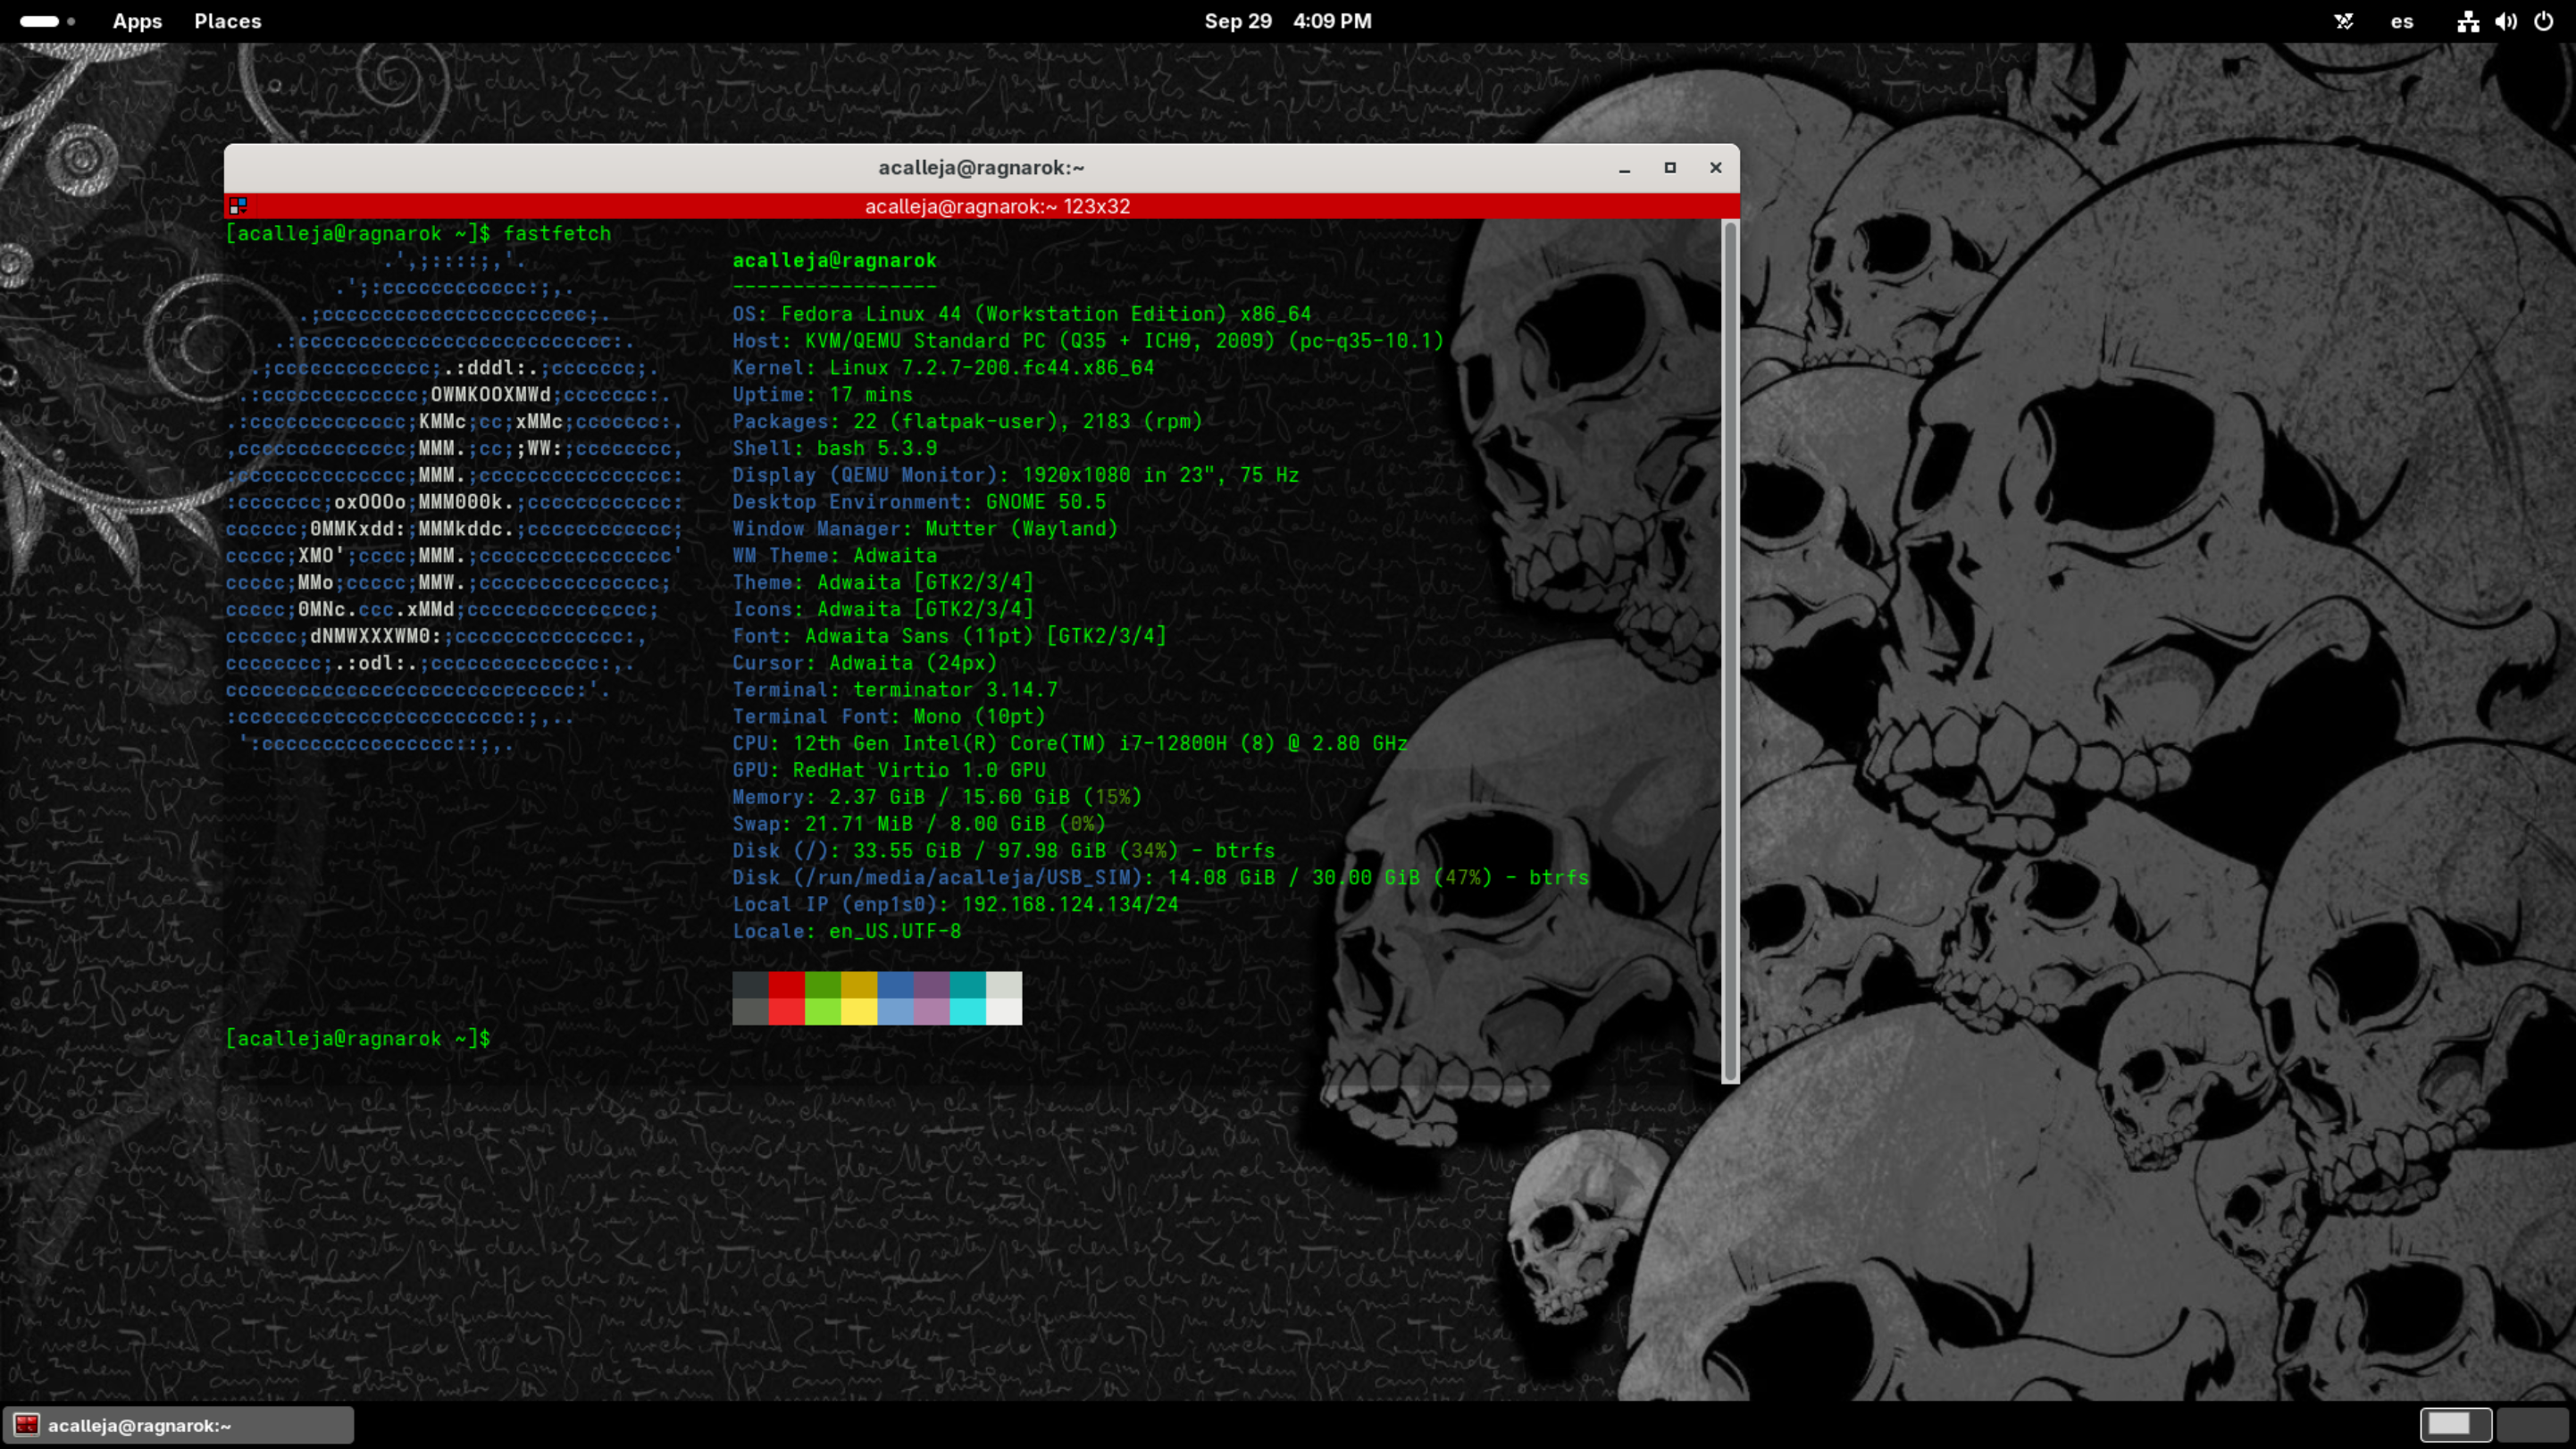
3. El Hogar Tras un simple cierre de sesión para que GNOME recargue su base de datos, el entorno recobra vida. Mi fondo de pantalla, mi ArcMenu, mis transparencias y mi historial de git están de vuelta. Mi alma migró con éxito, y las políticas de la empresa siguen intactas.
El Código (La Suite Completa en GitHub)
Pegar cientos de líneas de código aquí haría este post interminable, así que he empaquetado ambos scripts (smart_backup.py y smart_restore.py) en una suite completa que he liberado como Open Source.
Ambas herramientas están diseñadas para funcionar en conjunto: el primero extrae quirúrgicamente tu entorno y el segundo actúa como un orquestador que lee los manifiestos, lidia con DNF, aísla Flatpak y genera un reporte clínico de cumplimiento.
Puedes revisar el código fuente completo, hacer un fork, o adaptarlo a los laboratorios de tu propia empresa directamente en mi repositorio:
🔗 Visita el repositorio en GitHub: rootzilopochtli/smart-migration-suite
Dentro del repositorio encontrarán las instrucciones detalladas de uso y cómo las banderas de --overwrite y la inyección selectiva de dconf hacen que esta herramienta sea completamente idempotente (puedes ejecutarla varias veces sin romper nada).
Conclusión
Desarrollar dentro de un ecosistema fuertemente regulado no tiene por qué ser sinónimo de perder nuestra comodidad o identidad técnica. Como leí recientemente en la comunidad:
"Una distribución o un entorno es solo una herramienta, y la experiencia profesional no debería medirse por cuánto sufrimiento soportas configurándolo, sino por tu capacidad de adaptarte a los requerimientos del proyecto."
Con un poco de ingeniería y Python, podemos construir puentes que nos permitan disfrutar de un escritorio a nuestra medida, mientras cumplimos con los más altos estándares de ciberseguridad corporativa.
El que es perico, donde quiera es verde... y el que usa Linux, donde quiera automatiza.
Espero te sirva.